
Veille de sécurité continue
TechStatus
Une analyse chaque nuit
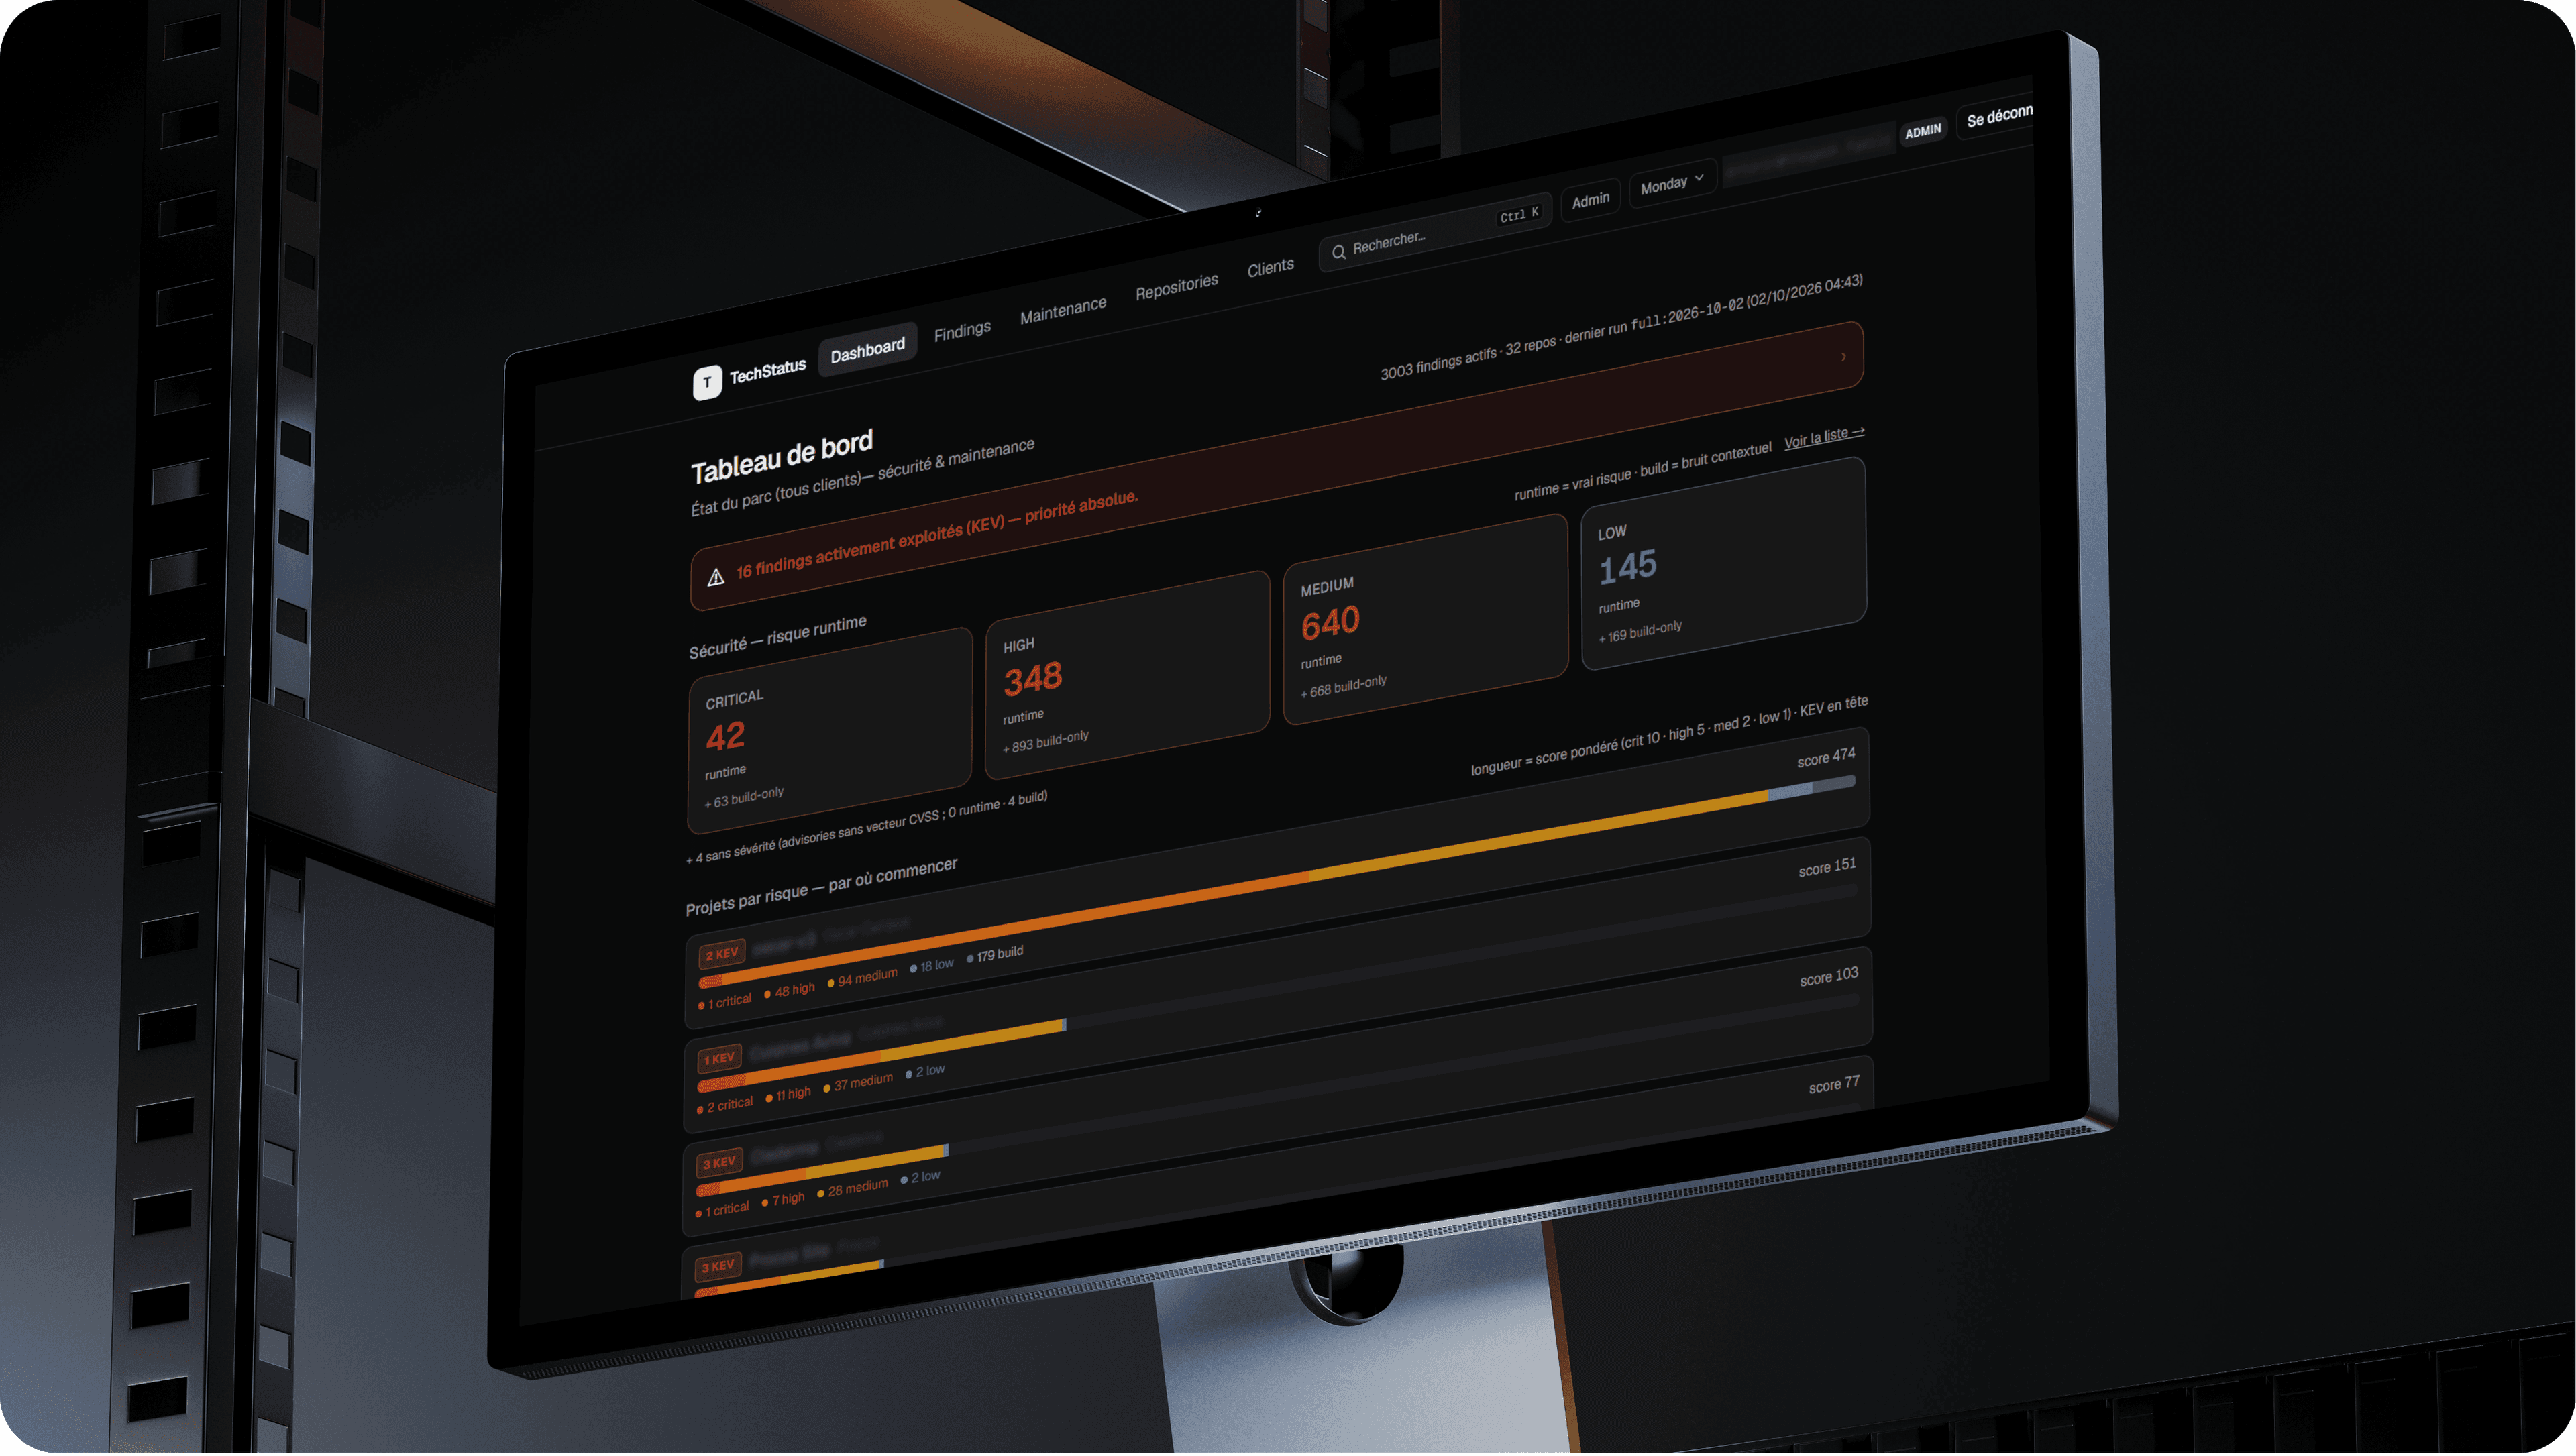
Chaque composant du parc et sa version sont confrontés aux bases de vulnérabilités mondiales de référence (OSV, CISA KEV, Wordfence) et aux bulletins de sécurité Drupal et PrestaShop.
Un tri selon le risque réel
La gravité de la faille et son exploitation active, le retard de version, l’état de maintenance du composant. Seul ce qui compte remonte.
Une action, un ticket
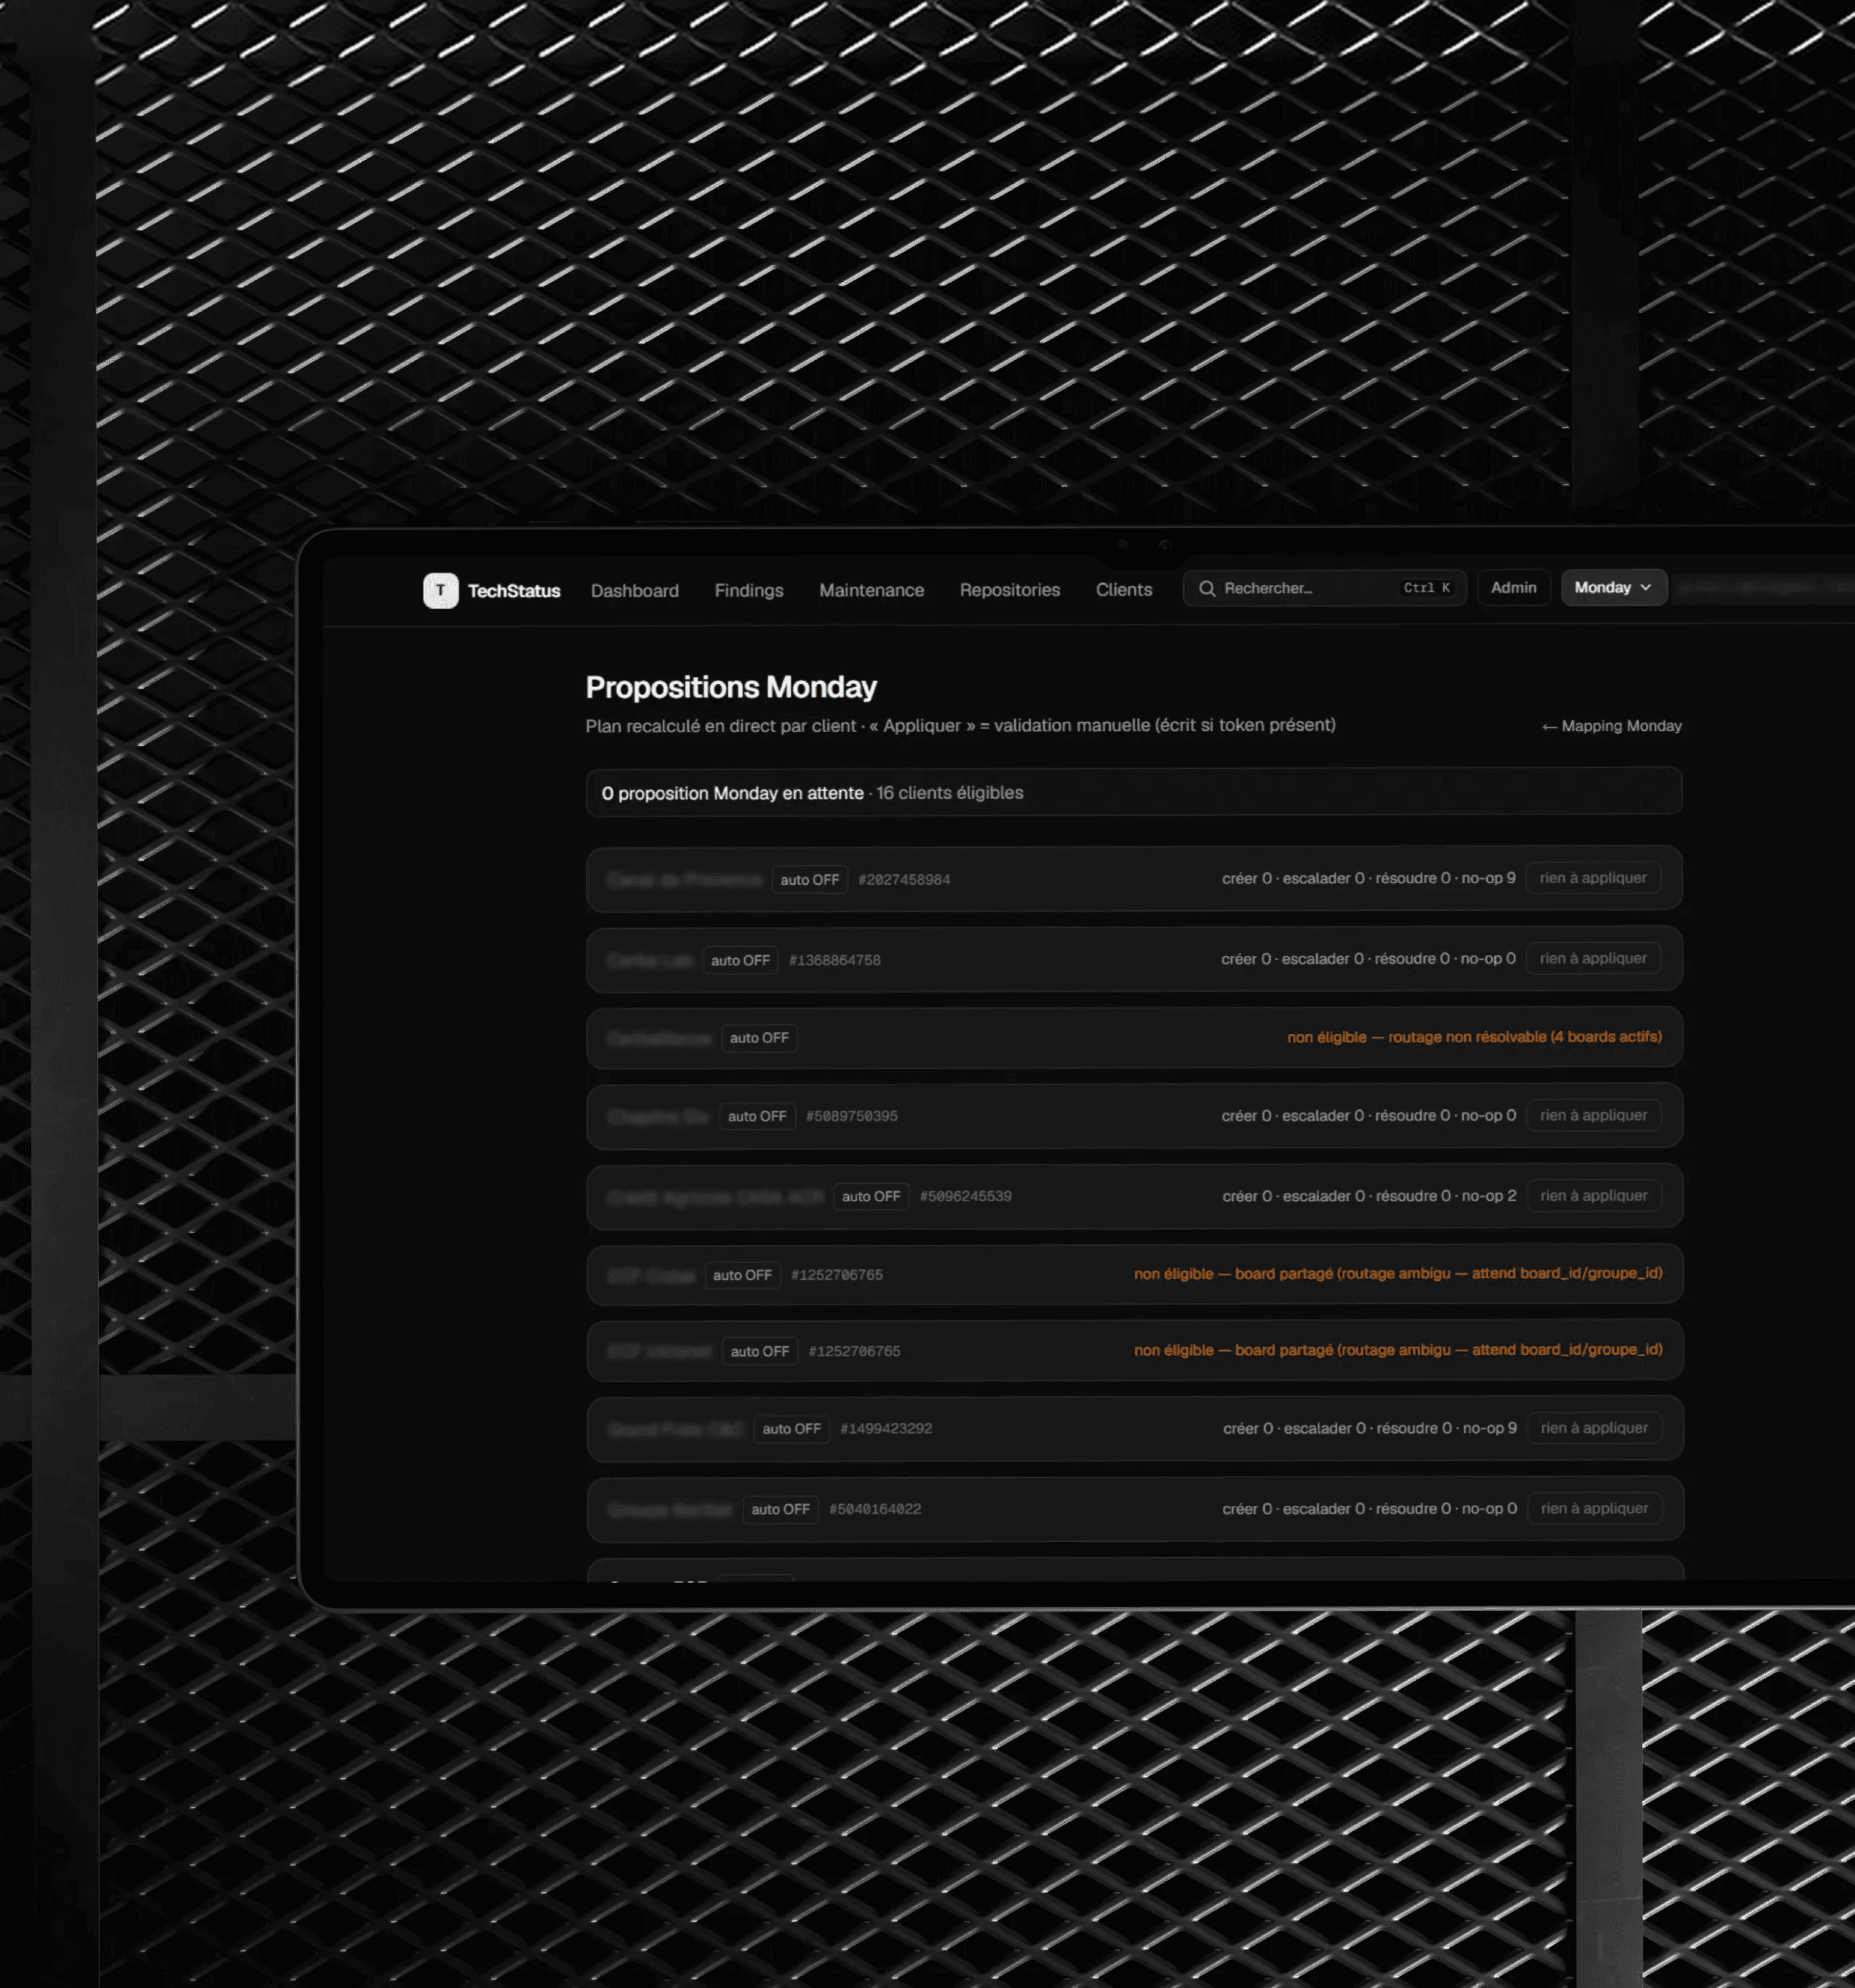
Les failles sont regroupées en actions concrètes, créées directement dans Monday. Une correction est déclarée uniquement sur preuve.
Un résumé chaque matin
Les nouveautés critiques et les alertes arrivent dans Slack.
Des montées de version anticipées
Quand une seule montée de version corrige plusieurs failles, TechStatus la propose comme une action unique. Il distingue la maintenance mineure du vrai chantier et précise ce qu’elle réglera.
Une preuve de sécurité continue
L’état du parc et l’historique des failles traitées restent consultables à tout moment, un atout pour la conformité, la cyber-assurance et les appels d’offres.
Un verdict reproductible
TechStatus fonctionne de façon 100 % déterministe. Le même parc donne toujours le même verdict, auditable et prouvable, avec la fiabilité attendue d’un outil de sécurité.
Une compatibilité native
PrestaShop, WordPress, Drupal et Symfony, avec une distinction claire entre le cœur du CMS et ses extensions. Un nouveau langage ou framework s’ajoute facilement.
Une base solide et évolutive
Une application Next.js, un moteur d’audit Node.js et TypeScript, une base Neon (Postgres). Conçu et développé avec l’assistance de Claude, et en partie généré avec V0.